Ik stelde een jurist een simpele vraag. We hadden het over een contract met een Amerikaans bedrijf. Staat onze data in een datacenter in Europa, zitten we dan veilig?
Het antwoord was nee. Dat was nogal een duidelijk maar veelbetekenend antwoord.
Want dit raakt bijna iedereen. Gebruik je Microsoft 365, Google Workspace, AWS of ChatGPT? Of bouw je, zoals ik, met Claude en Cursor? Dan speelt voor jou hetzelfde probleem. En het werkt anders dan de meeste mensen denken.
TL;DR
- Europese opslag lost de CLOUD Act niet op. Wie de sleutel heeft, telt zwaarder dan waar de schijf staat.
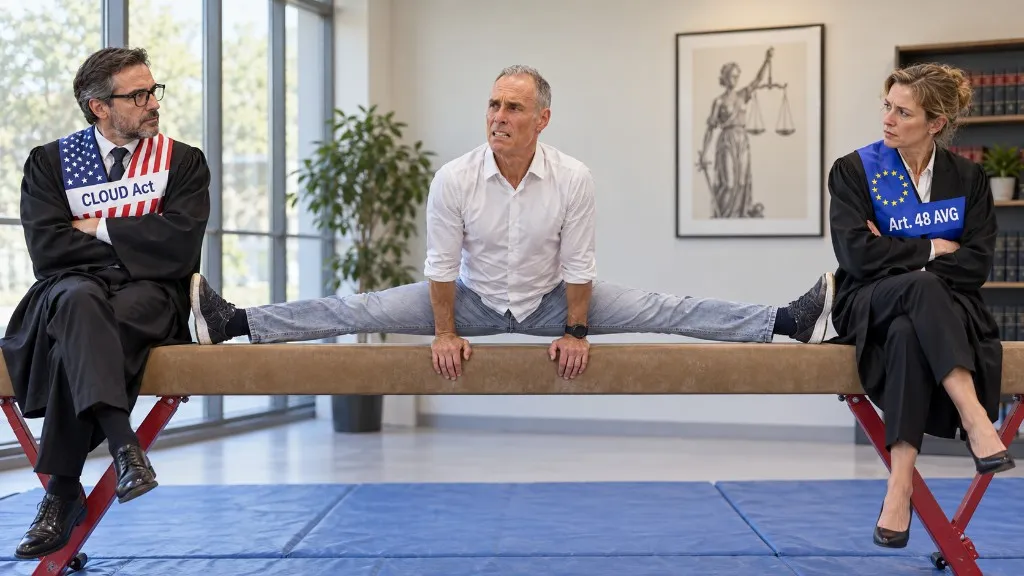
- CLOUD Act en artikel 48 AVG spreken elkaar tegen. Een Amerikaans bedrijf kan klem komen tussen twee wetten.
- Een DPF-certificaat zegt niets over een strafrechtelijk bevel. Twee eerdere regelingen zijn al eerder gesneuveld.
- Zet er alleen in wat de dienst écht nodig heeft. Dat verkleint het risico meer dan een Europees vlaggetje.
Wat is digitale soevereiniteit?
Digitale soevereiniteit betekent dat jij zelf bepaalt wat er met je data gebeurt. Waar die staat. Wie erbij mag. In welk land het bedrijf zit dat die data beheert. Die laatste vraag is het belangrijkst, en juist die stellen bedrijven zelden. Staat je data in Amsterdam, maar zit je leverancier in Amerika, dan kan de Amerikaanse overheid daar via de CLOUD Act alsnog bij.
Veel organisaties kijken maar naar één ding: staat de data in Europa? Staat er een vinkje, dan is het geregeld. Contract getekend, verwerkersovereenkomst erbij, klaar.
Maar waar de data staat zegt weinig. De vraag die telt is: wie heeft de sleutel?
Wat is de CLOUD Act?
De CLOUD Act is een Amerikaanse wet uit 2018. Het verhaal erachter: Microsoft weigerde ooit e-mails af te geven die in een datacenter in Dublin stonden. De Amerikaanse overheid vond dat ze daar recht op had en stapte naar de rechter.
De wet gaf de overheid gelijk. Een Amerikaans bedrijf moet data afgeven zodra het daar toegang toe heeft, ongeacht waar die data fysiek staat. Frankfurt, Amsterdam, Dublin: maakt niet uit.
Dit is de kern: bepalend is niet de plek waar je data staat, maar het bedrijf dat ze beheert. En dat bedrijf heeft een moederbedrijf in Amerika.
De laatste jaren verkopen grote Amerikaanse aanbieders daar een oplossing voor: een sovereign cloud of een EU data boundary. Data blijft binnen Europa, beheerd door mensen in Europa. Dat helpt echt tegen een deel van het risico, zoals een supportmedewerker aan de andere kant van de wereld die zomaar in je bestanden kijkt.
Tegen de CLOUD Act helpt het niet. Zolang het Amerikaanse moederbedrijf de baas blijft, kan de Amerikaanse overheid nog steeds om die data vragen. De techniek is meestal prima geregeld, en daar gaat mijn kritiek niet over. Bepalend is wie de macht heeft, en dat regelt geen marketingpagina.
Waarom botst de CLOUD Act met artikel 48 AVG?
Europa zag dit probleem aankomen. Artikel 48 van de AVG (opent in nieuw venster), de Europese privacywet, is er speciaal voor geschreven.
In gewone taal: een buitenlandse rechter of overheid mag niet zomaar Europese data opeisen. Dat mag alleen als er een verdrag tussen landen ligt dat dit toestaat. Zo'n verdrag is er tussen de VS en Europa niet.
De EU en de VS praten al sinds 2019 over zo'n verdrag. Zeven jaar verder, en er ligt nog steeds niets.
De Europese privacytoezichthouders zagen het al in 2019 aankomen. Zij schreven een analyse voor de LIBE-commissie van het Europees Parlement. Hun conclusie: door deze Amerikaanse wet komen bedrijven klem te zitten tussen twee wetten die elkaar tegenspreken.
Kijk maar hoe dat werkt:
- Volgens de Europese wet mag een bedrijf niet zomaar aan een Amerikaans bevel voldoen.
- Volgens de Amerikaanse wet moet datzelfde bedrijf dat juist wel doen.
Het Amerikaanse bevel wordt daardoor niet ongeldig in Amerika. Het betekent alleen dat het bevel in Europa niet genoeg is om de data te mogen afgeven. Het bedrijf zit klem. Weigert het, dan krijgt het gedonder in Amerika. Geeft het de data af, dan riskeert het in Europa een boete tot 4% van de hele wereldwijde omzet.
Wat Microsoft onder ede zei over de CLOUD Act
Microsoft zei dit zelf, onder ede, tegen de Franse Senaat.
Op 10 juni 2025 zat Anton Carniaux, directeur publieke en juridische zaken bij Microsoft Frankrijk, voor een onderzoekscommissie. Onder ede, dus hij moest de waarheid vertellen. De vraag was simpel. Kun je garanderen dat data van Franse burgers nooit bij de Amerikaanse overheid terechtkomt zonder toestemming van Frankrijk?
Zijn antwoord: nee, dat kon hij niet garanderen. Hij zei er wel bij dat het nog nooit was gebeurd.
Dat laatste zegt iets over het verleden. Over morgen zegt het niets.
Ik vind dit het eerlijkste antwoord dat een leverancier kan geven. Bijna niemand die bij Microsoft inkoopt houdt er rekening mee.
Waarom het Data Privacy Framework dit niet oplost
Hier gaat het vaak mis. Iemand zegt: onze leverancier heeft een DPF-certificaat, dus we zitten goed.
Dat klopt niet. Het Data Privacy Framework, kortweg DPF, is een set Europese regels. Die regels gaan over het versturen van persoonsgegevens naar Amerika, en over wat Amerikaanse geheime diensten daarmee mogen. De CLOUD Act gaat over iets anders: een strafrechtelijk onderzoek. Een DPF-certificaat zegt dus niets over de vraag of een Amerikaanse officier van justitie bij jouw klantgegevens kan.
Er is nog iets. Het DPF is niet de eerste poging. Twee eerdere regelingen, Safe Harbor en Privacy Shield, werden allebei door de rechter afgeschoten, in 2015 en in 2020. Op 3 september 2025 hield een Europese rechter, het Gerecht van de EU, het DPF nog overeind. De zaak was aangespannen door de Fransman Philippe Latombe. Hij ging daarna in hoger beroep bij het Hof van Justitie, de hoogste rechter in Europa, en Microsoft is daarin op 4 juni 2026 toegelaten als interveniënt aan de kant van de Europese Commissie, omdat het bedrijf zelf belang heeft bij een DPF dat overeind blijft.
Sommige juristen denken dat deze uitspraak niet overeind blijft. De reden: het oordeel steunt op de onafhankelijkheid van een Amerikaans toezichtsorgaan, en die onafhankelijkheid staat in Amerika zelf onder druk. Dat is inmiddels niet alleen een aanname. Op 29 juni 2026 oordeelde het Amerikaanse Hooggerechtshof in de zaak Trump tegen Slaughter dat de president leden van de Federal Trade Commission naar eigen inzicht mag ontslaan. Diezelfde FTC staat in het adequaatheidsbesluit achter het DPF meer dan tweehonderd keer genoemd als bewijs van onafhankelijk Amerikaans toezicht. Max Schrems, de man die de eerste twee regelingen onderuit haalde, stuurde een dag later met zijn organisatie noyb een brief aan de Europese Commissie met de vraag het DPF ordentelijk in te trekken, en dreigt anders zelf een derde zaak te beginnen bij het Hof van Justitie.
Ik voorspel niet dat het DPF morgen valt. Wel dit: twee eerdere pogingen zijn allebei gesneuveld, en de derde staat er na deze uitspraak in Washington slechter voor dan een half jaar geleden. Bouw je je hele plan op de regels die nu gelden? Dan loop je het risico dat je over een paar jaar weer alles moet verbouwen.
Volg mij op LinkedIn
Is een Europese aanbieder de oplossing voor digitale soevereiniteit?
Veel mensen denken: dan stappen we toch over op een Europees bedrijf?
Ik denk dat dat meestal niet gaat lukken.
Voor mail, opslag en kantoorsoftware bestaan goede Europese alternatieven. Voor de AI-tools waar ik zelf mee werk ligt dat anders. Ik bouw met Claude en Cursor, allebei Amerikaans. Stap ik morgen over op een Europees alternatief, dan levert dat slechtere software op en werk ik trager. Dat merk ik gewoon, in mijn eigen werk.
Een Europees vlaggetje op een website betekent bovendien niet dat een bedrijf echt de baas is over zijn eigen data. Draait een Europees bedrijf zijn dienst op de servers van Amazon of Microsoft, dan zit het Amerikaanse probleem er nog steeds in, alleen dieper verstopt.
Wat dan wel? Accepteren dat je vastzit tussen twee wetten, en zorgen dat dat zo min mogelijk uitmaakt. Leg vast welke tools medewerkers mogen gebruiken en met welke data, bijvoorbeeld in je AI-beleid.
Zes maatregelen voor meer datasoevereiniteit
- Sla data op in Europa. Dit lost de CLOUD Act niet op. Wel wordt de kring van mensen die bij je data kunnen kleiner, en blijft je data onder Europees toezicht. Zie het als een basis, niet als een oplossing.
- Zet er alleen in wat echt nodig is. Dit heeft het meeste effect en krijgt het minste aandacht. Komt er ooit een bevel, dan kan alleen worden opgevraagd wat er ligt. Geen compleet klantdossier in een tool die dat niet nodig heeft. Werk je met een AI-tool aan een project, gebruik dan geen echte klantgegevens. Verzin testdata die op het echte bestand lijkt: dezelfde soort velden, dezelfde rare uitzonderingen, maar met verzonnen namen. Wat wel en niet mag met klantdata in AI-tools, lees je in dit artikel over klantdata uploaden naar AI. Dat kost een halfuur aan het begin van een project. Daarna maakt het niet meer uit of iemand bij die gegevens kan.
- Haal namen en adressen eruit waar het kan. Dit heet pseudonimiseren: je vervangt een naam door een code, zoals een lockernummer in plaats van je naam op je sporttas. Een klantnummer zonder naam, adres en geboortedatum is voor een buitenlandse overheid veel minder waard.
- Versleutel je data, maar weet wanneer dat helpt. Versleuteling werkt alleen als de leverancier de data zelf niet leesbaar hoeft te hebben om zijn dienst te leveren. Bij opslag kan dat. Bij een AI-model dat je tekst moet lezen om antwoord te geven, niet.
- Check de juiste papieren. Heeft je leverancier een DPF-certificaat, dan mag je daarop vertrouwen voor de doorgifte naar Amerika. Heeft die dat niet, dan heb je in principe een extra contract nodig: standaardcontractbepalingen, kortweg SCC's. Bij grote leveranciers zitten die vaak al in de kleine lettertjes. Controleer dat zelf, ga er niet vanuit.
- Spreek af dat je het hoort. Leg vast dat de leverancier meteen meldt als een overheid iets opvraagt, dat een te ruim verzoek wordt aangevochten, en dat er nooit meer wordt afgegeven dan nodig. Dit maakt een bevel niet ongeldig. Het maakt wel het verschil tussen zelf weten wat er gebeurt, en het achteraf ergens lezen.
Drie vragen voor je volgende contract met een Amerikaanse leverancier
Onthoud je van dit hele stuk maar één ding, laat het deze drie vragen zijn. Stel ze bij elk nieuw contract en elke verlenging.
- Wie heeft er technisch toegang tot onze data, en in welk land zit die partij?
- Welke gegevens staan er precies in deze dienst, en welke kunnen eruit zonder dat de dienst minder goed werkt?
- Wat gebeurt er als een buitenlandse overheid iets opvraagt, en horen wij dat dan?
Op vraag 1 krijg je zelden een fijn antwoord. Vraag 2 is de enige waar je zelf helemaal over gaat. Vraag 3 bepaalt of je het merkt.
Bronnen
- Artikel 48 AVG, tekst via EUR-Lex (opent in nieuw venster) (opent in nieuw venster)
- EDPB en EDPS, gezamenlijk antwoord aan de LIBE-commissie van het Europees Parlement over de CLOUD Act, 10 juli 2019 (opent in nieuw venster) (opent in nieuw venster)
- EDPB, Richtsnoeren 02/2024 betreffende artikel 48 AVG (opent in nieuw venster) (opent in nieuw venster)
- Franse Senaat, verhoor Microsoft Frankrijk door de onderzoekscommissie overheidsaanbestedingen, 10 juni 2025 (opent in nieuw venster) (opent in nieuw venster)
- EUR-Lex, Gerecht van de EU, 3 september 2025, T-553/23, Latombe tegen Commissie (opent in nieuw venster) (opent in nieuw venster)
- Raad van de EU, dossier grensoverschrijdende toegang tot elektronisch bewijsmateriaal (opent in nieuw venster) (opent in nieuw venster)
- DataGuidance, Hof van Justitie laat Microsoft toe als interveniënt in de zaak over het Data Privacy Framework, 4 juni 2026 (opent in nieuw venster) (opent in nieuw venster)
- noyb, US Supreme Court just blew up EU-US Data Transfers, 30 juni 2026 (opent in nieuw venster) (opent in nieuw venster)